2026年10月に入って、大手企業の情報漏洩の発表が続いています。自分の情報がどこかから漏れているかもしれない、という前提で備える時期に入りました。流出そのものを個人が止めることはできません。できるのは、漏れた情報を使って自分のアカウントに入られないようにすることです。
そのための設定が、多要素認証とパスキーです。マイクロソフトの研究者による調査では、多要素認証を使うと、パスワードなどが漏れていた場合でも、アカウントが乗っ取られるリスクが98.56%下がったと報告されています。どれだけ複雑なパスワードでも、預け先から漏れたり、偽サイトに入力したりすれば意味がなくなります。
この記事では、2026年10月10日時点の官公庁と各社の公式資料をもとに、なぜパスワードだけでは守れないのか、何からどの順番で設定すればよいのか、端末をなくしたときの備えと、偽メールにだまされないための習慣を整理します。
情報漏洩が続く今、先に確認したいこと
| 項目 | 結論 |
|---|---|
| やること | 多要素認証をオンにする。パスキーが使えるサービスはパスキーにする |
| 順番 | ①AppleとGoogleのアカウント、②銀行・証券・決済、③LINEなどのSNS |
| 効果 | 漏れた認証情報による乗っ取りのリスクが98.56%下がったという調査がある |
| パスワード | 使い回さない。定期的な変更は不要で、変えるのは流出したとき |
| 保存 | スマートフォンやブラウザの保存機能を使ってよい。紙のメモは安全な場所に |
| 連絡への対応 | メールやSMSのリンクからは入らない。公式アプリかブックマークから確かめる |
効果の数字はマイクロソフトの研究者による調査(2023年)、パスワードの扱い方は総務省の「国民のためのサイバーセキュリティサイト」によります。
今すぐ読む場所 すぐ設定したい方は設定の優先順位へ、パスワードの扱いを知りたい方はパスワードのルールへ、詐欺の手口が気になる方はだまされないための習慣へ進めます。
なぜ今、パスワードだけでは守れないのか
先に、いま何が起きているのかと、パスワードだけに頼る危うさを確認します。設定の手順だけ知りたい方は、次の章へ進んでください。
2026年10月に起きていること
10月に入ってから、スカイチケット、ローソン、ブックオフなど、数百万件を超える規模の発表が続きました。個別の内容は3社の情報漏洩まとめと情報漏洩の企業事例まとめで解説しています。JR東日本やJR九州、ドコモをめぐる動きはドコモ・JRの情報漏洩まとめにまとめました。国の機関も、数日のうちに相次いで注意喚起を出しました。
| 機関 | 内容 |
|---|---|
| 個人情報 保護委員会 | 10月7日 大量の個人情報を扱う事業者に、安全管理の見直しを求める注意喚起。対策の例に、フィッシングに耐性のあるものを含む多要素認証を挙げた |
| JPCERT/CC | 10月8日(9日更新) 国内で相次ぐ不正アクセスについて、確認されている手口と対策を公表 |
| 国家サイバー 統括室 | 10月9日 脆弱性の管理、多要素認証の導入、委託先を含めた対策の徹底を事業者に要請 |
| 経済産業省 | 10月9日 所管する業界の事業者に、対策の徹底と、被害が起きたときの情報提供を依頼 |
どれも事業者に向けたものです。情報を守る責任は、まず情報を預かる会社にあります。そのうえで、利用者の側でも被害を小さくする備えができます。
数字で見る、攻撃の増え方
| 項目 | 数字 |
|---|---|
| ランサムウェア | 123件 2026年上半期の被害報告件数。半期として過去最多(警察庁) |
| フィッシング | 約73万件 2026年上半期の報告件数(警察庁の資料。集計はフィッシング対策協議会) |
| 8月の報告 | 82,338件 前月より16,219件、約24.5%の増加(フィッシング対策協議会) |
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」と、フィッシング対策協議会の月次報告(2026年8月)による数字です。
背景にAIがあると言われる理由
警察庁は上の資料で、フィッシングについて「近年は、AI技術の発達により、文章の自然さや偽装の精度が大幅に向上するなど、従来と比較して見抜きにくいフィッシングが増加している」と書いています。高性能なAIが攻撃者に悪用されることで、サイバー攻撃がより高速かつ大規模に行われるリスクも懸念されるとしています。
ただし、10月に発表された個別の情報漏洩について、AIが使われたと公式に確認されているわけではありません。確かなのは、不自然な日本語や雑な作りといった、これまでの見分け方が通用しにくくなっていることです。見た目で判断するのではなく、仕組みで守る必要があります。
「強いパスワードなら安全」とは言えない理由
| 経路 | 何が起きるか |
|---|---|
| 預け先から | サービス側から流出すれば、パスワードの長さや複雑さは関係がない |
| 使い回しから | 1つのサービスから漏れたIDとパスワードで、ほかのサービスへの不正ログインを試される |
| 偽サイトから | 本物そっくりの偽サイトに、自分で入力してしまう |
総務省は、サービスから流出したアカウント情報を使って、ほかのサービスへの不正ログインを試す攻撃の手口が知られているとしています。パスワードを強くすることには意味がありますが、それだけでは3つの経路のどれも塞げません。発想を「漏らさない」から「漏れても入られない」に変えることが、いま必要な対策です。
多要素認証で、不正ログインはどのくらい防げるか
多要素認証は、玄関の鍵をもう1本足すような仕組みです。総務省の説明では、認証に使う要素は次の3つで、このうち2つ以上を組み合わせます。
| 要素 | 例 |
|---|---|
| 知っているもの | パスワードなど |
| 持っているもの | スマートフォンなど |
| 本人自身 | 指紋、顔など |
効果については、マイクロソフトの研究者が2023年に公表した調査があります。不審な動きのあった企業向けアカウントを調べたもので、多要素認証を有効にしたアカウントの99.99%以上が、調査期間中に安全な状態を保っていました。
| 対象 | 乗っ取りリスクの低下 |
|---|---|
| 全体 | 99.22%(調査したアカウント全体) |
| 漏えいあり | 98.56%(パスワードなどの認証情報が漏れていたアカウント) |
企業向けのアカウント(Microsoft Azure Active Directory)を対象にした調査なので、個人向けのすべてのサービスにそのまま当てはまるとは限りません。それでも、パスワードが漏れていても、多要素認証があれば乗っ取りは大きく減ることを示しています。同じ調査では、専用の認証アプリのほうがSMSによる認証より成績がよく、どちらも多要素認証なしよりはるかに安全だったとしています。
| 方法 | 特徴 |
|---|---|
| SMSのコード | 設定が簡単。偽サイトにコードまで入力すると、盗まれることがある |
| 認証アプリ | 調査ではSMSより成績がよい。コードの入力は必要 |
| パスキー | コードもパスワードも入力しない。フィッシングに強い |
Appleは2ファクタ認証を、たとえパスワードが他人に漏れても、本人以外はアカウントにアクセスできないようにする認証方式だと説明しています。Googleも2段階認証プロセスを、パスワードが盗まれた場合に備える機能だとしています。
パスキーは「パスワードを使わない」仕組み
パスキーは、パスワードの代わりに、スマートフォンの指紋認証や顔認証、画面ロックでログインする方法です。Googleは、パスキーは共有したり、コピーしたり、書き留めたりすることができず、誤って他人に渡してしまう心配がないと説明しています。
| 特徴 | 内容 |
|---|---|
| 偽サイトに強い | パスワードと違い、フィッシングに強い(FIDOアライアンス、Apple、Google) |
| 生体情報 | 指紋や顔のデータは端末に保存され、Googleと共有されない(Google) |
| 同期 | Appleでは、iCloudキーチェーンを使って自分の複数の端末で同期される |
| 入力が不要 | 覚えるものがなく、指紋や顔で承認する |
パスキーの考え方はFIDOアライアンス、Appleの仕組みはAppleの「パスキーのセキュリティについて」によります。入力する秘密がそもそも無いので、偽サイトに入力させて盗む手口が成り立ちにくくなります。多要素認証よりさらに一歩進んだ守り方です。
広がるパスキーへの切り替え
| 分野 | 動き |
|---|---|
| Yahoo! JAPAN | パスキーに一本化へ Yahoo! JAPAN IDについて、2026年4月14日に発表。2027年春頃までに、パスワードのみでのログインを終了する予定 |
| 証券会社 | 必須化 2025年10月15日、ログイン時などの「フィッシングに耐性のある多要素認証」の実装と必須化を定めたガイドラインが施行 |
| 金融全体 | 官民で周知 2026年4月16日、銀行や証券会社などと金融庁・警察庁が連携した広報を開始 |
LINEヤフーの発表によると、Yahoo! JAPAN IDでは、ログインするユーザーの約90%がパスワードを使わないログインを利用し、約60%がパスキーを設定しています。証券会社のルールは日本証券業協会のガイドライン、広報は金融庁の発表によります。
証券口座の乗っ取りは、金融庁の集計(2026年10月9日更新)で、2025年1月から2026年9月までに不正アクセスが19,252件、不正取引が10,642件ありました。不正アクセスは2025年4月の5,490件が最も多く、2026年9月は37件まで減っています。くわしくは証券口座の乗っ取り対策の記事にまとめています。
今日やること|設定の優先順位と手順
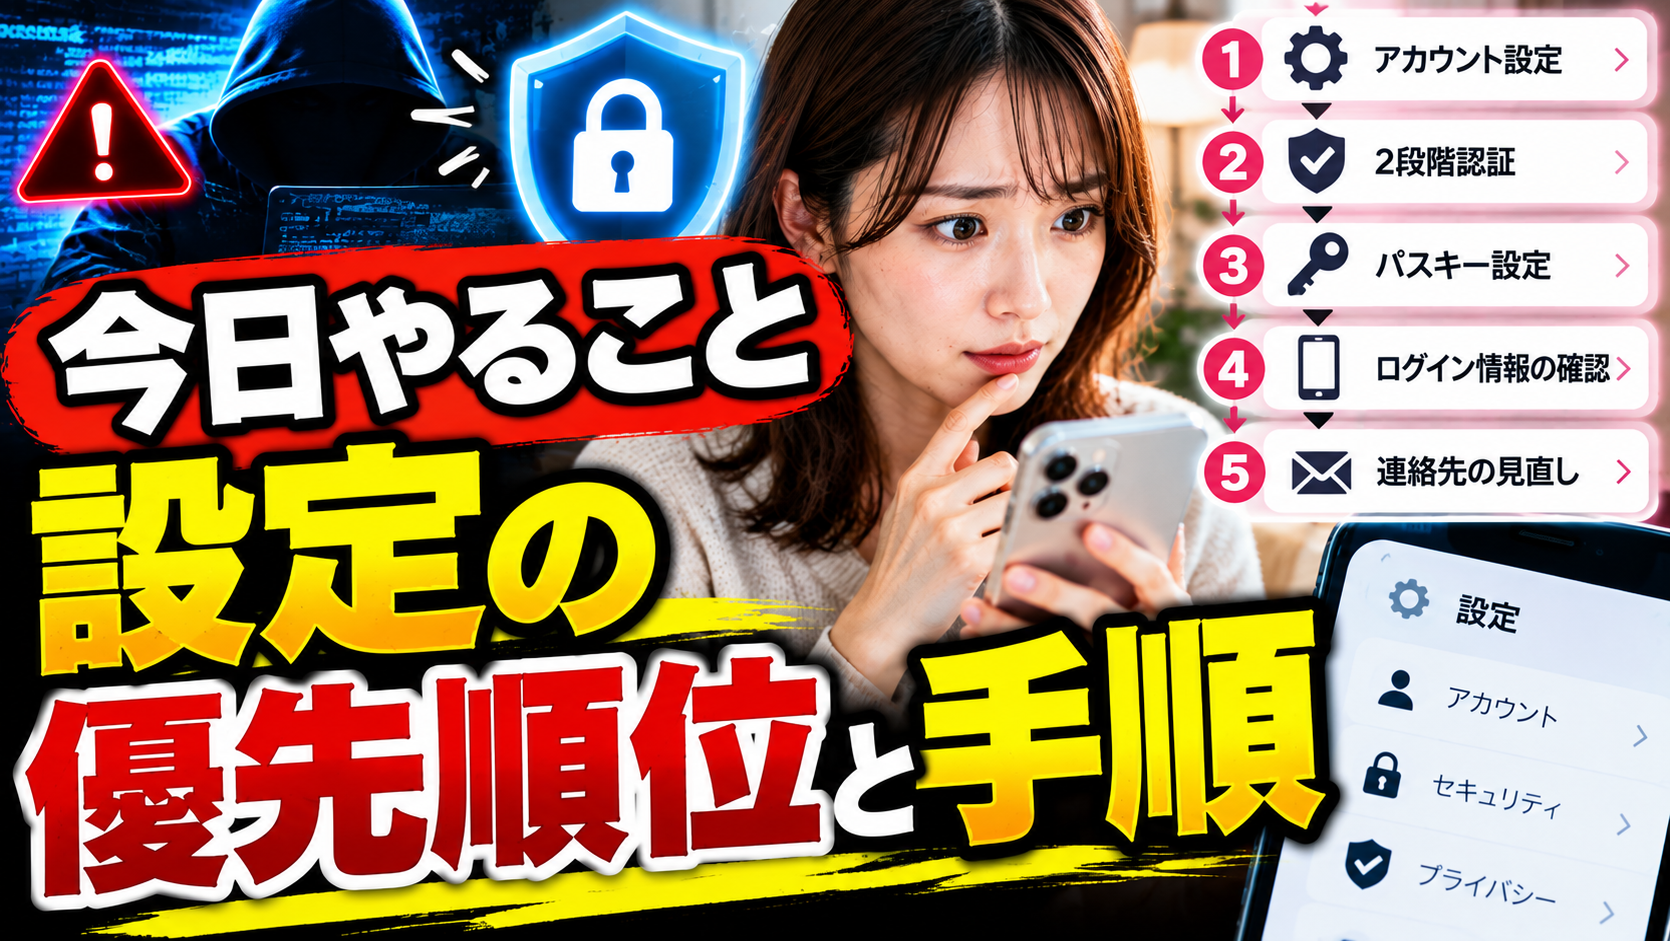
すべてのアカウントを一度に見直すのは大変です。被害が大きくなるものから順に、できるところから進めます。
| 確認 | 内容 |
|---|---|
| 大元 | AppleかGoogleのアカウントで、2ファクタ認証や2段階認証がオンになっているか |
| お金 | 銀行・証券・決済アプリで、パスキーや生体認証が使えるか |
| SNS | LINEにパスワードと生体情報を登録しているか |
| 使い回し | 同じパスワードを、複数のサービスで使っていないか |
| 復旧 | 端末をなくしたときに戻る手段を用意しているか |
設定の優先順位は3段階
| 順番 | 対象と理由 |
|---|---|
| 1番目 | AppleとGoogleのアカウント スマートフォンの大元。メール、写真、バックアップ、保存したパスワードにつながっている |
| 2番目 | 銀行・証券・決済アプリ お金に直結する。不正な送金や売買の被害につながる |
| 3番目 | LINEなどのSNS 乗っ取られると、家族や友人をだます連絡に使われる |
この順番は、被害の大きさと、ほかのアカウントへの影響の広がりから、記事で整理したものです。メールのアカウントは、ほかのサービスのパスワード再設定に使われるので、最初に守る価値があります。
Apple Accountで設定すること
| 設定 | 手順 |
|---|---|
| 2ファクタ認証 | 「設定」→自分の名前→「サインインとセキュリティ」で、2ファクタ認証をオンにする |
| 復旧用連絡先 | 「設定」→自分の名前→「サインインとセキュリティ」→「復旧用連絡先」で、信頼できる家族などを追加する |
Appleの案内によると、ほとんどのアカウントでは、2ファクタ認証がすでに標準のセキュリティ対策になっています。まず、オンになっているかを確かめてください。新しい端末でサインインするときは、パスワードに加えて、信頼済みの端末や電話番号に届く6桁の確認コードが必要になります。
Googleアカウントで設定すること
| 設定 | 手順 |
|---|---|
| 2段階認証 | Googleアカウントを開く→「セキュリティとログイン」→「Googleにログインする方法」で、2段階認証プロセスを有効にする |
| パスキー | myaccount.google.com/signinoptions/passkeys を開き、「パスキーを作成する」を選んで、端末のロックを解除する |
| 予備のコード | 「セキュリティとログイン」→「2段階認証プロセス」→「バックアップコード」で取得し、印刷して保管する |
Googleの案内によると、パスキーを作成すると、標準ではパスキーを優先する(パスワードを使わない)ログイン方法に切り替わります。家族と共有している端末ではパスキーを作成しないよう、Googleは注意を呼びかけています。
銀行・証券・決済アプリで確認すること
金融機関ごとに画面は違いますが、確認する場所は似ています。アプリや公式サイトの「設定」「セキュリティ」「ログイン・認証」といったメニューを開き、パスキーや生体認証、ワンタイムパスワードなどが使えるかを見ます。金融庁は、証券会社でパスキーなどの提供が始まった場合は、速やかに利用設定をするよう呼びかけています。
金融庁・警察庁と金融業界が作った啓発チラシは、利用者が自分でできる対策として次の7つを挙げています。
- 不審なメールやSMS、添付ファイル、リンクを開かない
- パスワードは推測しやすいものを避け、使い回さない
- 金融機関が提供する強力な認証方式を積極的に使う
- 取引や振込の上限を、実態に合わせた金額にする
- ブックマークした公式サイトや公式アプリを使う
- いつもと違うログイン画面や、追加の入力要求が出たら閉じる
- ふだん行わないキーボード操作を求められても実行しない
楽天証券の設定の例は楽天証券のパスキーと不正アクセス対策の記事に、パスキーでログインできないときの対処は証券口座のパスキー障害の記事にまとめています。
LINEで設定すること
| 設定 | 手順 |
|---|---|
| パスワード | 「ホーム」→「設定」→「アカウント」→「パスワード」で登録する。ほかのサービスと同じものにしない |
| 生体情報 | 「設定」→「アカウント」で、iPhoneは「Face ID, Touch ID」、Androidは「生体情報」を許可する |
| 引き継ぎの準備 | バックアップ用の6桁のPINコードを登録しておく |
LINEの公式ガイドは、生体情報でログイン認証を行うことで、メールアドレスやパスワードを使うより安全にアカウントを管理できるとしています。生体情報は、LINEのアプリやサーバーには保存されません。パスワードの登録は「パスワードの登録・変更方法」に手順があります。
パスワードのルールは「使い回さない」が最優先
| ルール | 総務省の説明 |
|---|---|
| 使い回さない | できる限り、複数のサービスで同じパスワードを使わない |
| 保存機能を使う | スマートフォンやブラウザの標準機能、専用アプリのパスワード保存機能の活用を推奨 |
| 紙のメモ | 人の目に触れる場所に貼らない。メモした場合は、鍵のかかる机や金庫など安全な方法で保管 |
| 定期的な変更 | 不要。流出した事実がなければ、変更する必要はない |
| 変えるとき | 流出したとき。内閣サイバーセキュリティセンターも、流出時に速やかに変更するとしている |
総務省は、定期的な変更をすることで、パスワードの作り方がパターン化して簡単なものになったり、使い回しをするようになったりすることのほうが問題だとしています。保存機能を使うときは、スマートフォンの画面ロック(生体認証など)をかけて、端末そのものを守っておくことが前提です。
端末をなくしたとき・機種変更の備え
多要素認証やパスキーはスマートフォンが鍵になります。なくしたり壊れたりしたときに自分が入れなくならないよう、復旧の手段を先に用意しておきます。
| サービス | 先に用意するもの |
|---|---|
| Apple | 復旧用連絡先 パスワードやパスコードを忘れたとき、指定した人に届く復旧用コードでアクセスを回復できる |
| バックアップコード 8桁のコードが10個。スマートフォンを紛失したとき、2つ目の手順として使える | |
| 認証アプリ | コードの同期か移行 Google認証システムは、Googleアカウントにログインすると新しい端末にコードが同期される |
| LINE | 引き継ぎの準備 古い端末が手元にあれば、かんたん引き継ぎQRコードで引き継げる |
Appleの復旧用連絡先はAppleの案内、GoogleのバックアップコードはGoogleの案内、認証アプリの移行はGoogle認証システムのヘルプ、LINEはLINEの公式ガイドによります。
身に覚えのない端末がないかを確かめる
設定のついでに、自分のアカウントにログインしている端末の一覧も見ておきましょう。Googleアカウントでは、「セキュリティとログイン」→「お使いのデバイス」→「すべてのデバイスを管理」で確認でき、知らない端末があればログアウトさせることができます。紛失した端末に作ったパスキーも、同じアカウントの画面から削除できます。
機種変更のときは、古い端末を初期化したり手放したりする前に、新しい端末でログインできることを確かめてください。銀行や証券のアプリは、新しい端末で認証の設定をやり直す必要がある場合があります。手順は各社の案内で確認しましょう。
だまされないための習慣
設定を済ませても、自分で偽サイトに入力してしまえば破られることがあります。警察庁も、多要素認証などの技術的な対策だけでは十分ではなく、メールなどのリンクを安易にクリックしない、公式サイトや公式アプリからアクセスする、といった日ごろの意識が重要だとしています。
| 場面 | 対応 |
|---|---|
| リンク付きの連絡 | 開かない。公式アプリか、自分で登録したブックマークから確かめる |
| コードの要求 | 認証コードやワンタイムパスワードを、届いたリンクの先や電話で伝えない |
| 本物らしい内容 | 自分の名前や予約の内容が書かれていても、本物とは限らない |
| 漏洩報道の後 | 「不正アクセスがありました」「登録情報を変更してください」という連絡ほど慎重に |
警察庁は、偽サイトで入力を求められる情報の例に、ワンタイムパスワードも挙げています。偽サイトに入力したコードは、その場で本物のサイトに使われるおそれがあります。コードを入力する場面になったら、いま自分が開いているのが公式アプリや公式サイトかどうかを、もう一度確かめてください。
偽のメールやSMSには「個人情報の漏えい」「不正アクセスの検知」など、急がせる文面が多く使われます。情報漏洩で氏名や予約の内容が流出していると、それを書き込んだ本物らしい連絡も作れてしまいます。内容が正確かどうかではなく、どこから入るかで判断するのが安全です。
メールアドレスが対象になった事例では、会社からの「おわびのメール」を装った偽メールにも注意が必要です。具体的な例はドコモ・JRの情報漏洩まとめで解説しています。
家族の設定も一緒に確認する
家族のアカウントが乗っ取られると、自分にも偽の連絡が届きます。スマートフォンの操作が苦手な家族がいる場合は、AppleかGoogleのアカウントと、LINEの設定だけでも一緒に確認しておくと安心です。Appleの復旧用連絡先には、家族を指定しておくこともできます。
入力してしまった、被害にあったとき
| 連絡先 | こんなとき |
|---|---|
| 各社の窓口 | 偽サイトに入力した、身に覚えのないログインがあるとき。パスワードもすぐに変える |
| カード会社 | カードに身に覚えのない利用があるとき |
| #9110 | 詐欺かもしれないとき。警察相談専用電話 #9110か、最寄りの警察署へ |
| 188 | 事業者とのやり取りで困っているとき。消費者ホットライン 188が近くの消費生活センターを案内 |
| 報告 | 偽のメールやSMSを見つけたとき。フィッシング対策協議会が報告を受け付けている |
情報漏洩と多要素認証・パスキーのよくある質問
多要素認証と2段階認証は、何が違うのですか?
多要素認証は、知っているもの、持っているもの、本人自身という違う種類の要素を2つ以上組み合わせる方法です。サービスによって「2段階認証」「2ファクタ認証」「2要素認証」と呼び方が違いますが、利用者がやることは、パスワードに加えてもう1つの確認を足すことです。
多要素認証を設定すれば、絶対に安全ですか?
絶対ではありません。偽サイトに認証コードまで入力してしまうと、突破されることがあります。警察庁も、技術的な対策だけでは十分ではないとしています。設定に加えて、リンクから入らない習慣が必要です。
「98%防げる」という数字の根拠は何ですか?
マイクロソフトの研究者が2023年に公表した調査です。パスワードなどの認証情報が漏れていたアカウントでも、多要素認証によって乗っ取りのリスクが98.56%下がったと報告しています。企業向けのアカウントを対象にした調査です。
SMSで届くコードと認証アプリは、どちらがよいですか?
マイクロソフトの調査では、専用の認証アプリのほうがSMSより成績がよかったとされています。ただし、どちらも多要素認証なしよりはるかに安全です。使えるほうから設定してください。
パスキーと多要素認証は、どちらを設定すればよいですか?
パスキーが使えるサービスでは、パスキーを優先してください。パスワードを入力しないので、偽サイトに盗まれにくくなります。パスキーに対応していないサービスでは、多要素認証をオンにします。
パスキーを設定したスマートフォンをなくしたら、ログインできなくなりますか?
備えがあれば戻せます。Appleのパスキーは、iCloudキーチェーンで自分の複数の端末に同期されます。Googleは、紛失した端末のパスキーをアカウントから削除できます。Appleの復旧用連絡先や、Googleのバックアップコードを先に用意しておきましょう。
パスワードは定期的に変えたほうがよいですか?
変える必要はありません。総務省は、流出した事実がなければ変更は不要で、定期的な変更でパスワードが簡単になったり使い回したりするほうが問題だとしています。流出したとき、偽サイトに入力したときは、すぐに変えてください。
パスワードを紙にメモしてもよいですか?
人の目に触れる場所に貼らなければ使えます。総務省は、メモした場合は鍵のかかる机や金庫など、安全な方法で保管するよう案内しています。スマートフォンやブラウザの保存機能を使う方法も推奨されています。
ブラウザやスマートフォンにパスワードを保存するのは危なくないですか?
総務省は、スマートフォンやブラウザの標準機能、専用アプリのパスワード保存機能の活用を推奨しています。端末の画面ロックを生体認証などでかけ、端末そのものを守っておくことが条件です。
自分の情報が漏れているかどうかは、分かりますか?
情報が漏れた会社は、対象の利用者に個別に連絡するのが一般的です。ただし、その連絡を装った偽メールもあります。届いたメールのリンクは使わず、会社の公式サイトのお知らせで確かめてください。
情報漏洩のニュースが出た会社のパスワードは、変えるべきですか?
その会社が、パスワードが流出した、または変更してほしいと発表している場合は変えます。同じパスワードをほかのサービスでも使っているなら、ほかのサービスのほうも変えてください。
Yahoo! JAPAN IDは、パスワードが使えなくなるのですか?
LINEヤフーは2026年4月14日、ログイン方法をパスキーに一本化すると発表しました。第一段階として、2027年春頃までにパスワードのみでのログインを終了する予定です。スケジュールは移行の状況によって変わる可能性があるとされています。
証券会社は、パスキーが必須なのですか?
日本証券業協会のガイドラインは2025年10月15日から、ログイン時や出金時などに、フィッシングに耐性のある多要素認証を実装して必須にすることを証券会社に求めています。例としてパスキーによる認証が挙げられています。
国は、個人にも対策を呼びかけていますか?
2026年10月の注意喚起は、いずれも事業者に向けたものです。個人向けには、金融庁と警察庁が金融業界と連携して、フィッシングへの注意と、フィッシングに耐性のある多要素認証の利用を呼びかけています。
家族のスマートフォンは、何から設定すればよいですか?
AppleかGoogleのアカウントで、2ファクタ認証や2段階認証がオンになっているかを確かめるところからです。次にLINEのパスワードと生体情報を設定します。メールやSMSのリンクを開かないことも、あわせて伝えておきましょう。
まとめ|「漏れても入られない」設定を、大元のアカウントから
情報漏洩が続くなかで個人ができる対策は、多要素認証とパスキーで、漏れたパスワードだけではログインできない状態にしておくことです。AppleとGoogleのアカウント、銀行・証券・決済、LINEなどのSNSの順に、できるところから進めましょう。
- 多要素認証をオンにする。パスキーが使えるサービスはパスキーにする
- パスワードは使い回さない。定期的な変更は不要で、流出したときに変える
- 復旧用連絡先やバックアップコードを、端末をなくす前に用意する
- メールやSMSのリンクからは入らず、公式アプリかブックマークから確かめる
- 家族の設定も一緒に確認する
まず、AppleかGoogleのアカウントで、2ファクタ認証や2段階認証がオンになっているかを確かめてください。設定の画面や名前は変わることがあるので、操作するときは下の出典から、各社の最新の案内を確認しましょう。
あわせて読みたい関連記事
10月の情報漏洩の内容はスカイチケット・ローソン・ブックオフのまとめとドコモ・JRの情報漏洩まとめに、ポイントの不正交換まで起きた事例はGMOの情報漏洩(infoQ)の解説にまとめています。
出典・最新情報の確認先
- 総務省 国民のためのサイバーセキュリティサイト(パスワードと多要素認証)
- 警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について
- 警察庁 フィッシング対策
- 金融庁 インターネット取引サービスへの不正アクセス・不正取引にご注意ください
- 金融庁 フィッシング耐性のある多要素認証等に係る官民一体・業界横断的な広報について
- 日本証券業協会 インターネット取引における不正アクセス等防止に向けたガイドラインの改正
- 国家サイバー統括室 不正アクセスによる漏えい等の事案を踏まえた対応について(2026年10月9日)
- 個人情報保護委員会 大規模な漏えい等事案を踏まえた対応について(2026年10月7日)
- Microsoft Research How effective is multifactor authentication at deterring cyberattacks?
- Apple Apple Accountの2ファクタ認証
- Google 2段階認証プロセスを有効にする
- Google パスワードの代わりにパスキーでログインする
- LINEヤフー Yahoo! JAPAN IDのログイン方法を「パスキー」に一本化へ(2026年4月14日)
- LINE 生体情報を使ってLINEにログインする方法
- IPA 不正ログイン対策特集ページ